
 Support technique
 Ressources

L’essentiel en 30 secondes
- Nx Witness chiffre les échanges entre caméras, serveurs et clients (SSL/TLS, AES-256) et repose sur des comptes nominatifs à droits granulaires.
- Network Optix, l’éditeur américain du logiciel, est certifié SOC 2 Type 2 et ISO/IEC 27001:2022, et agit comme autorité de numérotation CVE depuis 2023.
- NxCloud est optionnel : sans lui, aucune donnée ne sort de votre réseau. Activé, il passe par un relais chiffré hébergé sur AWS en Europe.
- La sécurité du logiciel ne remplace pas une bonne hygiène réseau : mots de passe, segmentation, mises à jour et certificats restent à la charge de l’exploitant.
Au sommaire
Distributeur de Nx Witness en France depuis 2020, eCare est régulièrement interrogé sur un point précis : que vaut la cybersécurité d’un logiciel de vidéosurveillance édité hors d’Europe ? La question n’a rien de théorique. Un système de vidéoprotection concentre des flux sensibles, il est exposé sur le réseau, et il devient une cible dès lors qu’il est mal configuré.
Cet article rassemble ce qu’un installateur, un intégrateur ou un bureau d’études doit savoir pour répondre à un client sur la sécurité de Nx Witness et de NxCloud : le chiffrement des échanges, la gestion des comptes, les certifications de l’éditeur Network Optix, le périmètre du cloud, et la part qui reste, elle, entre vos mains.
Comment Nx Witness protège vos flux et vos données
Network Optix conçoit la sécurité de Nx Witness en partant d’une hypothèse pessimiste : celle d’un attaquant qui connaît le système aussi bien que ses développeurs. Cette posture se traduit par des revues de code et des tests automatisés systématiques, et par un chiffrement des échanges à chaque étape de la chaîne.
Les communications de gestion entre le serveur et les clients passent en HTTPS. Les échanges entre serveurs, et entre serveurs et caméras, s’appuient sur SSL/TLS avec un chiffrement AES-256. Le chiffrement du trafic vidéo lui-même est une option à activer : elle protège le flux au prix d’une charge supplémentaire sur le serveur, arbitrage que vous posez selon la sensibilité du site.
La deuxième ligne de défense n’est pas cryptographique, elle est organisationnelle. Nx Witness repose sur des comptes nominatifs, des mots de passe robustes et un système de droits granulaires : chaque utilisateur ne voit et ne fait que ce que son rôle autorise. S’y ajoutent des contrôles d’intégrité et une journalisation qui rendent détectable toute tentative d’altération des enregistrements.
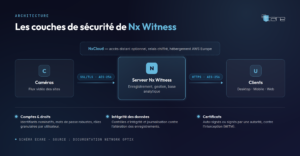
● Chiffrement par défaut, chiffrement optionnel
Les échanges de gestion et d’authentification sont chiffrés d’office. Le chiffrement du flux vidéo, lui, se choisit : à activer sur les sites sensibles, en tenant compte de la charge serveur.
NxCloud : l’accès distant et son périmètre
NxCloud est le service qui permet d’atteindre un système Nx Witness depuis l’extérieur, sans ouvrir de port ni configurer de VPN. Le point à retenir, et à expliquer au client, tient en une phrase : NxCloud est optionnel. Tant qu’il n’est pas activé, le système fonctionne en autonomie et aucune donnée ne quitte le réseau local.
Lorsqu’il est activé, NxCloud n’héberge pas vos vidéos : il établit une connexion relais chiffrée entre votre système et votre client distant. L’infrastructure du service est hébergée sur Amazon Web Services en Europe. Network Optix documente les protections appliquées à ces serveurs relais et fait auditer le dispositif par des tiers indépendants.
Pour un parc réparti sur plusieurs adresses, cette logique d’accès distant est aussi ce qui rend praticable la supervision multi-sites depuis une console unique.
● NxCloud reste un choix, pas un prérequis
Un système Nx Witness s’exploite parfaitement sans NxCloud. N’activez l’accès distant que si l’usage le justifie : c’est la surface d’exposition que vous maîtrisez le mieux en la laissant fermée.
Certifications et cadre de conformité
Au-delà des mécanismes techniques, la crédibilité d’un éditeur se mesure à ce qu’il accepte de faire vérifier par des tiers. Sur ce terrain, Network Optix a construit un socle documenté.
L’éditeur est certifié SOC 2 Type 2 : ses contrôles de sécurité, de disponibilité et de confidentialité sont audités non pas à un instant donné, mais dans la durée. Il est également certifié ISO/IEC 27001:2022, la norme internationale du management de la sécurité de l’information. Depuis 2023, Network Optix est enfin une autorité de numérotation CVE (CNA) : l’éditeur attribue et publie lui-même les identifiants des vulnérabilités qui concernent ses produits, gage d’un traitement transparent des failles.
Côté européen, deux cadres structurent les attentes de vos clients. La directive NIS2 (Directive (UE) 2022/2555) relève le niveau d’exigence en cybersécurité pour un large ensemble d’organisations. Le RGPD, lui, encadre le traitement des données personnelles : la politique de confidentialité de Network Optix s’y réfère explicitement, et l’hébergement de NxCloud sur AWS en Europe s’accompagne de clauses contractuelles types pour les transferts.
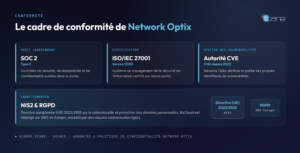
● Ce que veut dire « autorité CVE »
Un éditeur CNA ne se contente pas de corriger ses failles : il les référence publiquement selon le standard mondial des vulnérabilités. Pour un client, c’est la preuve d’un suivi ouvert plutôt que d’un silence commercial.
Ce que le logiciel ne fait pas à votre place
Être honnête sur les limites crédibilise plus que l’inverse. Un logiciel certifié et chiffré ne compense pas une installation négligée. La majorité des incidents observés sur des systèmes de vidéosurveillance ne viennent pas d’une faille de l’éditeur, mais de la configuration.
Restent à la charge de l’installateur et de l’exploitant : le remplacement des mots de passe par défaut, la segmentation du réseau vidéo vis-à-vis du réseau bureautique, l’application des mises à jour, la limitation stricte des accès distants et la gestion des certificats. Ce sont ces gestes, plus que le logiciel lui-même, qui font la différence entre un système sûr et un système vulnérable.
● Les réflexes qui sécurisent réellement un déploiement
Mots de passe uniques et robustes, réseau vidéo segmenté, mises à jour suivies, accès distant fermé par défaut, certificats gérés. En cas de doute sur un projet, le service technique eCare vous accompagne sur la configuration.
Générer et installer un certificat de confiance
Par défaut, un serveur Nx Witness présente un certificat auto-signé. Le navigateur ou le client signale alors une connexion « non approuvée », ce qui n’est pas un défaut du logiciel mais l’absence d’une autorité reconnue pour valider le certificat. Deux voies existent : installer un certificat signé par une autorité de certification, ou générer un certificat auto-signé puis le déclarer de confiance sur les postes concernés.
Network Optix documente la procédure complète, de la génération du certificat avec OpenSSL à son ajout côté serveur et à sa déclaration dans le magasin de confiance des systèmes Windows, Linux et macOS. Elle est la référence à suivre pour un déploiement propre.
En résumé
Nx Witness combine un chiffrement des échanges de bout en bout, une gestion fine des comptes et un éditeur qui accepte l’audit externe et la transparence sur ses vulnérabilités. NxCloud étend l’usage sans imposer le cloud, et la conformité européenne est adressée. La sécurité réelle d’un site se joue toutefois autant dans la configuration que dans le logiciel : c’est là que se situe la valeur d’un intégrateur.
Pour aller plus loin
Sources officielles Network Optix et références citées dans cet article :
- How secure is Nx Witness? — architecture de sécurité (support Network Optix)
- Cybersecurity and Nx Witness — menaces et parades (support Network Optix)
- How Secure is Nx Cloud? — sécurité du service cloud (support Network Optix)
- Générer et ajouter un certificat auto-signé de confiance (support Network Optix)
- Network Optix Announces SOC 2 Compliance
- Network Optix Achieves ISO 27001:2022 Certification
- Network Optix devient autorité de numérotation CVE (CNA)
- ISO/IEC 27001:2022 — la norme sur le site de l’ISO
- Directive (UE) 2022/2555 (NIS2) — texte officiel sur EUR-Lex
- Politique de confidentialité Network Optix — conformité RGPD
Un doute sur la sécurité de votre installation Nx ?
Nos experts auditent votre configuration et vous accompagnent, du chiffrement aux accès distants, pour un déploiement Nx Witness sûr.
ou appelez le 04 28 70 43 87
Articles connexes
- Nx Witness : une interface unique et ergonomique
- Gestion multi-sites : superviser 3 à 200 points de vente facilement
- Superviser chaque événement vidéo Nx Witness grâce à Occurize
 Services
 Solutions métiers
 Marques